Ciberseguridad Avanzada: 3 Amenazas Digitales Emergentes en España 2026
La era digital trae consigo una espada de doble filo: oportunidades sin precedentes y riesgos cada vez más sofisticados. En España, los negocios se enfrentan a un panorama de ciberseguridad en constante evolución, donde las amenazas no solo crecen en número, sino también en complejidad y capacidad destructiva. Para el año 2026, y específicamente en los próximos seis meses, es crucial que las empresas españolas adopten una postura de Ciberseguridad Avanzada España para proteger sus activos más valiosos.
Este artículo desglosa las tres amenazas digitales emergentes más críticas que su negocio debe anticipar y contrarrestar. Además, proporcionaremos estrategias prácticas y proactivas para blindar su infraestructura digital y garantizar la continuidad operativa frente a estos desafíos inminentes. La complacencia ya no es una opción; la preparación es la clave para la resiliencia.
El Auge de los Ataques Cibernéticos Impulsados por Inteligencia Artificial (IA)
La inteligencia artificial, aunque una herramienta de inmenso potencial, también se ha convertido en un arma de doble filo en manos de los ciberdelincuentes. La primera amenaza emergente y de mayor impacto para la Ciberseguridad Avanzada España son los ataques cibernéticos impulsados por IA. Estos ataques son significativamente más sofisticados, adaptativos y difíciles de detectar que las amenazas tradicionales.
¿Qué Implica la IA en los Ciberataques?
La IA permite a los atacantes automatizar y personalizar sus ofensivas a una escala sin precedentes. Esto se manifiesta en varias formas:
- Phishing y Spear-Phishing Adaptativo: Los algoritmos de IA pueden analizar grandes volúmenes de datos de redes sociales y otras fuentes públicas para crear mensajes de phishing extremadamente convincentes y personalizados, haciéndolos casi indistinguibles de comunicaciones legítimas. Esto aumenta drásticamente la tasa de éxito de estos ataques, dirigidos a empleados clave de su organización.
- Malware Polimórfico Avanzado: El malware tradicional a menudo es detectado por patrones de firmas. Sin embargo, el malware impulsado por IA puede mutar y cambiar su código constantemente, evadiendo la detección de los sistemas antivirus y antimalware convencionales. Esta capacidad de adaptación lo hace increíblemente persistente y difícil de erradicar.
- Ataques de Fuerza Bruta y Credenciales Mejorados: La IA puede optimizar los ataques de fuerza bruta, aprendiendo de los intentos fallidos y adaptando sus estrategias para adivinar contraseñas y nombres de usuario de manera más eficiente. También puede identificar patrones de comportamiento para predecir cuándo y cómo un usuario podría ser más vulnerable.
- Ingeniería Social Automatizada: Los bots de IA pueden interactuar con las víctimas de manera más natural y prolongada, construyendo confianza y manipulándolas para divulgar información sensible o realizar acciones perjudiciales.
Impacto en los Negocios Españoles
Para las empresas en España, la proliferación de estos ataques significa que las defensas tradicionales ya no son suficientes. Los sistemas de seguridad estáticos serán rápidamente superados por adversarios que utilizan IA para encontrar y explotar debilidades de forma dinámica. La protección de datos sensibles, la propiedad intelectual y la infraestructura crítica se convierte en un desafío exponencial.
Estrategias de Protección para los Próximos 6 Meses
Para contrarrestar los ataques impulsados por IA, las empresas deben adoptar un enfoque proactivo y tecnológicamente avanzado:
- Implementación de IA para la Defensa: La mejor manera de combatir la IA es con más IA. Invierta en soluciones de seguridad que utilicen IA y aprendizaje automático para la detección de anomalías, análisis de comportamiento de usuarios y entidades (UEBA) y sistemas de respuesta automatizada. Estas herramientas pueden identificar patrones sutiles de ataque que los sistemas humanos o basados en reglas pasarían por alto.
- Formación Continua y Avanzada de Empleados: Capacite a sus empleados para reconocer las señales de phishing y spear-phishing, incluso los más sofisticados. Realice simulacros de ataques de ingeniería social para mantenerlos alerta y mejorar su capacidad de identificar intentos maliciosos.
- Autenticación Multifactor (MFA) Ubicua: Implemente MFA en todas las cuentas y sistemas críticos. Incluso si una contraseña es comprometida por un ataque de fuerza bruta impulsado por IA, la MFA añade una capa de seguridad esencial.
- Análisis de Comportamiento de Red: Utilice herramientas que monitoreen el tráfico de red para detectar comportamientos inusuales que puedan indicar un ataque en curso, como transferencias de datos masivas o accesos a recursos no autorizados.
El Ransomware de Próxima Generación: Más Destructivo y Dirigido
La segunda amenaza que exige una Ciberseguridad Avanzada España es la evolución del ransomware. Lo que antes era una molestia generalizada se ha transformado en una operación altamente dirigida y multifacética, con consecuencias devastadoras para las empresas de todos los tamaños.
Características del Nuevo Ransomware
El ransomware moderno va mucho más allá del simple cifrado de archivos:
- Doble Extorsión y Triple Extorsión: Los atacantes no solo cifran los datos, sino que también los exfiltran antes de cifrarlos. Si la víctima se niega a pagar el rescate por la clave de descifrado, los ciberdelincuentes amenazan con publicar los datos robados (doble extorsión). En algunos casos, se añade una tercera capa de extorsión, atacando a los clientes, socios o proveedores de la víctima si esta no paga.
- Ataques a la Cadena de Suministro: Los operadores de ransomware están apuntando cada vez más a proveedores de servicios gestionados (MSP) y empresas de software, utilizando sus accesos para distribuir ransomware a múltiples clientes a la vez. Esto amplifica el impacto del ataque y dificulta la recuperación.
- Cifrado de Copias de Seguridad: Un objetivo clave de los atacantes es comprometer y cifrar las copias de seguridad de las víctimas, eliminando la opción de restaurar los datos sin pagar el rescate.
- Ransomware como Servicio (RaaS): Este modelo de negocio criminal ha democratizado el acceso al ransomware, permitiendo que incluso actores con poca habilidad técnica lancen ataques sofisticados. Esto ha disparado el número y la frecuencia de los incidentes.
Consecuencias para los Negocios Españoles
Un ataque de ransomware exitoso puede paralizar por completo las operaciones de una empresa, resultando en pérdidas financieras masivas debido a la interrupción del negocio, el coste de la recuperación, las multas por incumplimiento del RGPD y el daño reputacional. Para las pymes españolas, un ataque de esta magnitud puede ser existencial.
Medidas Preventivas Urgentes
La defensa contra el ransomware de próxima generación requiere una estrategia robusta de Ciberseguridad Avanzada España:
- Copias de Seguridad Inmutables y Off-Site: Implemente una estrategia de copias de seguridad 3-2-1: al menos tres copias de sus datos, en dos tipos diferentes de medios, con una copia fuera de sitio y desconectada (offline o inmutable). Asegúrese de que estas copias no puedan ser modificadas ni eliminadas por los atacantes.
- Segmentación de Red y Principio de Mínimo Privilegio: Divida su red en segmentos aislados para contener la propagación de un ataque. Otorgue a los usuarios y sistemas solo los permisos mínimos necesarios para realizar sus funciones.
- Detección y Respuesta en Endpoints (EDR) y Extended Detection and Response (XDR): Estas soluciones van más allá del antivirus tradicional, monitoreando continuamente los endpoints y la red para detectar actividades sospechosas y responder automáticamente a las amenazas.
- Plan de Respuesta a Incidentes (PRI) Detallado: Desarrolle y pruebe regularmente un PRI específico para ataques de ransomware. Este plan debe incluir pasos para la contención, erradicación, recuperación y comunicación.
- Parches y Actualizaciones Constantes: Mantenga todos los sistemas operativos, software y aplicaciones actualizados para cerrar las vulnerabilidades conocidas que los atacantes de ransomware suelen explotar.
Vulnerabilidades en la Cadena de Suministro y de Terceros
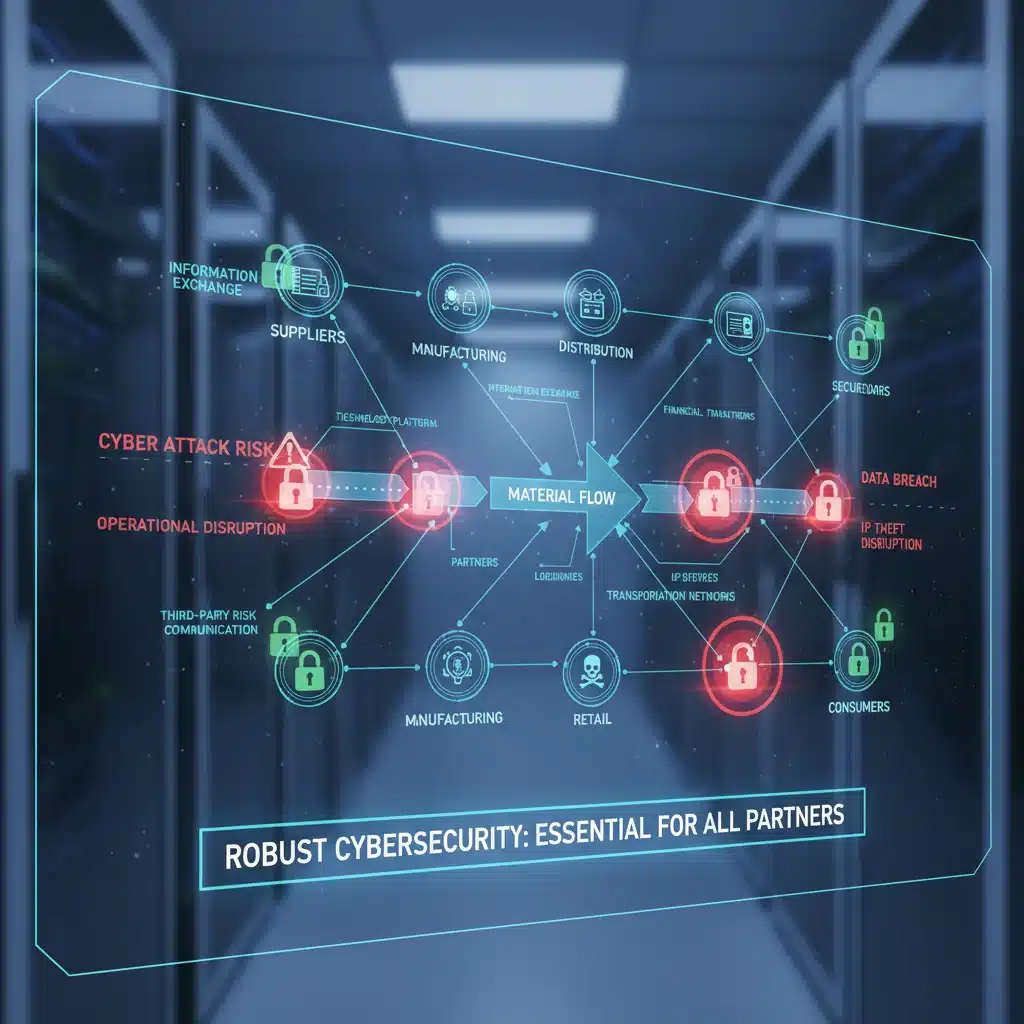
La tercera amenaza crítica, que a menudo se pasa por alto, son las vulnerabilidades inherentes a la cadena de suministro y a los proveedores de servicios de terceros. En un mundo interconectado, la seguridad de su negocio es tan fuerte como el eslabón más débil de su ecosistema. La Ciberseguridad Avanzada España debe extenderse más allá de sus propios límites organizacionales.
La Naturaleza de la Amenaza
Los atacantes han descubierto que es más fácil comprometer a una empresa grande y bien protegida a través de uno de sus proveedores más pequeños y con menos recursos de seguridad. Ejemplos recientes como el ataque a SolarWinds han demostrado el impacto masivo que pueden tener estas brechas.
- Software y Hardware Comprometidos: Los productos de software o hardware que utiliza su empresa pueden venir con puertas traseras o vulnerabilidades introducidas intencionadamente o por negligencia en la fase de desarrollo o distribución.
- Acceso de Terceros: Los proveedores de servicios gestionados (MSP), consultores, socios de software o cualquier otra empresa que tenga acceso a sus sistemas o datos representan un punto de entrada potencial para los atacantes.
- Falta de Visibilidad: Muchas empresas carecen de visibilidad sobre las prácticas de seguridad de sus proveedores, lo que dificulta la evaluación del riesgo real.
Consecuencias para los Negocios Españoles
Un ataque a la cadena de suministro puede resultar en la exfiltración masiva de datos de clientes, interrupción de servicios, daño a la reputación y, lo que es peor, puede servir como un trampolín para que los atacantes accedan a sus propios sistemas. Para las empresas españolas, especialmente aquellas que dependen de una red extensa de proveedores, este riesgo es cada vez mayor.
Estrategias de Mitigación para los Próximos 6 Meses
Para abordar las vulnerabilidades de la cadena de suministro, su estrategia de Ciberseguridad Avanzada España debe incluir:
- Evaluación Rigurosa de Proveedores: Antes de contratar a un nuevo proveedor o renovar un contrato, realice una due diligence exhaustiva de sus prácticas de ciberseguridad. Solicite auditorías de seguridad, certificaciones (ISO 27001, SOC 2) y revise sus políticas de protección de datos.
- Cláusulas Contractuales de Seguridad: Incluya cláusulas claras en los contratos con terceros que especifiquen los requisitos de seguridad, la responsabilidad en caso de una brecha y la obligación de notificar incidentes.
- Monitoreo Continuo de Terceros: No basta con evaluar a los proveedores una sola vez. Implemente soluciones que monitoreen continuamente la postura de seguridad de sus proveedores, buscando vulnerabilidades o cambios en su perfil de riesgo.
- Principio de Mínimo Privilegio para Terceros: Al igual que con sus empleados, asegúrese de que los proveedores solo tengan el acceso mínimo necesario a sus sistemas y datos. Revise y revoque periódicamente estos accesos.
- Segmentación y Aislamiento de Red: Aísle los sistemas a los que tienen acceso los proveedores de su red principal siempre que sea posible. Esto limita el daño potencial si un proveedor es comprometido.
Pilares Fundamentales de la Ciberseguridad Avanzada España
Más allá de las soluciones específicas para cada amenaza, existen principios generales que deben guiar la estrategia de Ciberseguridad Avanzada España de cualquier empresa en los próximos seis meses:
1. Enfoque de Confianza Cero (Zero Trust)
El modelo Zero Trust se basa en el principio de "nunca confiar, siempre verificar". Esto significa que ninguna entidad, ya sea interna o externa, debe ser automáticamente de confianza. Cada intento de acceso a recursos debe ser autenticado y autorizado, independientemente de si el usuario o dispositivo ya está dentro del perímetro de la red. Implementar Zero Trust implica:
- Verificación Explícita: Autenticar y autorizar cada solicitud de acceso basándose en todos los puntos de datos disponibles, incluyendo la identidad del usuario, la ubicación, el estado del dispositivo, el servicio o carga de trabajo, la clasificación de datos y las anomalías.
- Privilegio Mínimo: Limitar el acceso de los usuarios a solo los recursos que necesitan para realizar su trabajo.
- Segmentación de Red: Dividir la red en segmentos más pequeños para contener posibles brechas.
2. Gestión de Identidad y Acceso (IAM) Robusta
Una IAM eficaz es la piedra angular de cualquier estrategia de Ciberseguridad Avanzada España. Esto incluye la gestión centralizada de identidades, autenticación fuerte (MFA), gestión de acceso privilegiado (PAM) y Single Sign-On (SSO). Asegúrese de que solo las personas adecuadas tengan acceso a los recursos adecuados, en el momento adecuado y por la razón correcta.
3. Inteligencia de Amenazas y Caza de Amenazas
Utilice la inteligencia de amenazas para comprender el panorama actual de los ciberataques, incluyendo las tácticas, técnicas y procedimientos (TTPs) de los actores de amenazas relevantes para su sector. La "caza de amenazas" (threat hunting) implica buscar activamente amenazas ocultas en su red, en lugar de esperar a que se detecten por medios automáticos. Esto requiere personal capacitado y herramientas analíticas avanzadas.
4. Cifrado de Datos en Reposo y en Tránsito
Cifre todos los datos sensibles, tanto cuando están almacenados (en reposo) como cuando se mueven a través de la red (en tránsito). Esto añade una capa crítica de protección, incluso si los datos son exfiltrados.
5. Auditorías y Pruebas de Penetración Regulares
Realice auditorías de seguridad y pruebas de penetración (pentesting) de forma regular para identificar vulnerabilidades en su infraestructura, aplicaciones y procesos antes de que los atacantes puedan explotarlas. Esto es esencial para mantener una postura de Ciberseguridad Avanzada España dinámica.
6. Cultura de Ciberseguridad
La tecnología por sí sola no es suficiente. Fomente una cultura de ciberseguridad en toda la organización, desde la dirección hasta el personal de primera línea. La concienciación y la formación continua son vitales para convertir a sus empleados en su primera línea de defensa.
El Rol de la Colaboración y la Regulación en España
En España, el marco regulatorio y la colaboración entre entidades públicas y privadas juegan un papel fundamental en el fortalecimiento de la Ciberseguridad Avanzada España. La Ley de Ciberseguridad para la Unión Europea (conocida como NIS2) y el Reglamento General de Protección de Datos (RGPD) establecen requisitos estrictos para la protección de la información y la notificación de incidentes.
- Cumplimiento Normativo: Asegúrese de que su empresa cumple con todas las regulaciones pertinentes. El incumplimiento no solo conlleva multas significativas, sino que también expone a su negocio a riesgos mayores.
- Colaboración con Entidades de Seguridad: Manténgase en contacto con organismos como el INCIBE (Instituto Nacional de Ciberseguridad de España) y el CCN-CERT, que proporcionan recursos, alertas y guías esenciales para la protección contra amenazas emergentes. Participar en foros y redes de intercambio de información sobre amenazas puede ser invaluable.
- Seguros Cibernéticos: Considere la posibilidad de adquirir un seguro cibernético. Aunque no previene los ataques, puede ayudar a mitigar el impacto financiero de una brecha, cubriendo costos de recuperación, honorarios legales, multas y daños a la reputación.
Conclusión: La Imperativa de una Ciberseguridad Proactiva
El panorama de amenazas digitales para las empresas en España está evolucionando rápidamente, con la IA, el ransomware de nueva generación y las vulnerabilidades en la cadena de suministro liderando la carga de los desafíos más críticos para 2026. La adopción de una estrategia de Ciberseguridad Avanzada España ya no es un lujo, sino una necesidad imperativa para la supervivencia y el éxito empresarial.
En los próximos seis meses, las empresas que inviertan en defensas impulsadas por IA, fortalezcan sus protocolos contra el ransomware con copias de seguridad inmutables y refuercen la seguridad de su cadena de suministro estarán en una posición mucho más sólida para resistir y recuperarse de los ataques. La proactividad, la adaptabilidad y la formación continua serán sus mejores aliados en esta batalla digital en constante cambio. No espere a ser una estadística; actúe hoy para proteger el futuro de su negocio.