Ciberresiliencia 2026: Estrategias Esenciales para Empresas Españolas
La era digital ha transformado radicalmente el panorama empresarial, ofreciendo oportunidades sin precedentes pero también exponiendo a las organizaciones a riesgos cada vez más sofisticados. En 2026, la ciberresiliencia empresas españolas no es solo una ventaja competitiva, sino una necesidad imperante. Con proyecciones que indican un aumento del 35% en los ciberataques, las empresas en España se encuentran en una encrucijada crítica. La capacidad de anticipar, resistir, recuperar y adaptarse frente a incidentes cibernéticos definirá la supervivencia y el éxito en este entorno volátil.
El Imperativo de la Ciberresiliencia en 2026: Un Escenario Complejo
El panorama de amenazas cibernéticas evoluciona a un ritmo vertiginoso. Los ciberdelincuentes perfeccionan constantemente sus técnicas, empleando inteligencia artificial, automatización y tácticas de ingeniería social cada vez más convincentes. Para las ciberresiliencia empresas españolas, esto significa que las defensas tradicionales, basadas únicamente en la prevención, ya no son suficientes. La resiliencia cibernética se erige como el nuevo paradigma, reconociendo que los ataques son inevitables y que la clave reside en la capacidad de minimizar su impacto y asegurar una recuperación rápida y efectiva.
Análisis del Aumento del 35% en Ciberataques: ¿Por Qué Ahora?
El pronóstico de un incremento del 35% en ciberataques para 2026 se sustenta en varios factores clave:
- Digitalización Acelerada: La pandemia impulsó la transformación digital en todas las industrias, expandiendo la superficie de ataque de las empresas. Más sistemas conectados, más datos en la nube y más teletrabajo significan más puntos de entrada para los atacantes.
- Sofisticación de Amenazas: El ransomware como servicio (RaaS), los ataques a la cadena de suministro y la explotación de vulnerabilidades de día cero son cada vez más comunes y complejos. Los atacantes operan con modelos de negocio bien estructurados y herramientas avanzadas.
- Geopolítica y Ciberguerra: Las tensiones geopolíticas a nivel global se traducen con frecuencia en ciberataques patrocinados por estados, que pueden afectar a infraestructuras críticas y a empresas con operaciones internacionales.
- Escasez de Talento en Ciberseguridad: La demanda de profesionales cualificados en ciberseguridad supera con creces la oferta, dejando a muchas organizaciones vulnerables.
- Regulaciones en Evolución: Aunque las normativas como NIS2 buscan fortalecer la seguridad, también presentan un desafío para las empresas que deben adaptarse y cumplir con nuevos requisitos, a menudo sin los recursos adecuados.
En este contexto, la ciberresiliencia empresas españolas no puede ser una opción, sino una estrategia central de negocio.
Pilares Fundamentales de la Ciberresiliencia para Empresas Españolas
Construir una sólida estrategia de ciberresiliencia implica un enfoque holístico que abarca tecnología, procesos y, crucialmente, personas. Para 2026, las empresas españolas deben centrarse en los siguientes pilares:
1. Evaluación y Gestión Proactiva de Riesgos
La base de cualquier estrategia de ciberresiliencia es comprender dónde residen las mayores vulnerabilidades y amenazas. Esto va más allá de un simple análisis de vulnerabilidades; implica una evaluación continua del perfil de riesgo de la organización.
- Mapeo de Activos Críticos: Identificar qué activos (datos, sistemas, servicios) son esenciales para la continuidad del negocio y priorizar su protección.
- Análisis de Amenazas y Vulnerabilidades: Realizar auditorías de seguridad regulares, pruebas de penetración y escaneos de vulnerabilidades para identificar debilidades en la infraestructura y aplicaciones.
- Inteligencia de Amenazas (Threat Intelligence): Utilizar fuentes de inteligencia para estar al tanto de las últimas tendencias, tácticas, técnicas y procedimientos (TTPs) de los atacantes relevantes para el sector. Esto permite anticipar ataques y fortalecer las defensas de manera proactiva.
- Gestión de Riesgos de Terceros: Evaluar la ciberseguridad de proveedores y socios, ya que la cadena de suministro es un vector de ataque cada vez más común.
Un programa robusto de gestión de riesgos permite a las ciberresiliencia empresas españolas asignar recursos de manera eficiente y tomar decisiones informadas sobre dónde invertir en seguridad.
2. Arquitectura de Seguridad Adaptativa y Zero Trust
El modelo de seguridad tradicional, basado en perímetros, ha demostrado ser insuficiente. El enfoque Zero Trust se ha convertido en una estrategia fundamental para la ciberresiliencia empresas españolas.
- Verificar Siempre, Confiar en Nadie: Asumir que cualquier usuario o dispositivo, dentro o fuera del perímetro de la red, es una amenaza potencial hasta que se demuestre lo contrario.
- Microsegmentación: Dividir la red en pequeños segmentos aislados para limitar el movimiento lateral de los atacantes en caso de una brecha.
- Autenticación Multifactor (MFA): Implementar MFA para todos los accesos, especialmente a sistemas críticos y datos sensibles.
- Gestión de Acceso con Privilegios (PAM): Controlar y monitorear estrictamente las cuentas con privilegios elevados, que son un objetivo principal para los atacantes.
- Seguridad en la Nube: Adoptar soluciones de seguridad nativas de la nube y configurar correctamente los entornos cloud para evitar exposiciones accidentales.
Una arquitectura de seguridad adaptativa significa que los sistemas pueden reaccionar dinámicamente a las amenazas, ajustando las políticas de acceso y las defensas en tiempo real.
3. Detección Temprana y Respuesta a Incidentes Eficaz
La velocidad de detección y la eficacia de la respuesta son cruciales para minimizar el impacto de un ciberataque. Las ciberresiliencia empresas españolas deben invertir en capacidades avanzadas para identificar y neutralizar amenazas rápidamente.
- Sistemas SIEM/SOAR: Implementar soluciones de Gestión de Eventos e Información de Seguridad (SIEM) y Orquestación, Automatización y Respuesta de Seguridad (SOAR) para correlacionar eventos, detectar anomalías y automatizar respuestas.
- Detección y Respuesta Extendida (XDR): Integrar la detección y respuesta en endpoints, redes, correo electrónico, identidad y la nube para una visibilidad completa y una detección de amenazas más precisa.
- Planes de Respuesta a Incidentes (IRP): Desarrollar y probar regularmente planes de respuesta a incidentes bien definidos, que incluyan roles, responsabilidades, procedimientos de comunicación y pasos de contención y erradicación.
- Equipos de Respuesta a Incidentes (CSIRT/CERT): Contar con un equipo interno o externo dedicado a la gestión de incidentes cibernéticos, con la formación y herramientas necesarias.
4. Recuperación y Continuidad del Negocio
La ciberresiliencia empresas españolas no se limita a evitar ataques, sino también a asegurar que el negocio pueda continuar operando o recuperarse rápidamente después de un incidente grave.
- Copias de Seguridad Inmutables y Off-site: Implementar estrategias de backup robustas, con copias inmutables (que no pueden ser modificadas ni borradas) y almacenadas fuera de la red principal para protegerse contra el ransomware.
- Planes de Recuperación ante Desastres (DRP): Desarrollar y probar DRPs que detallen cómo restaurar sistemas y datos críticos en caso de un ciberataque devastador.
- Planificación de la Continuidad del Negocio (BCP): Asegurar que existen procedimientos para mantener las funciones esenciales del negocio operativas, incluso si los sistemas de TI están comprometidos.
- Resiliencia Operacional: Identificar procesos manuales o alternativos que puedan activarse temporalmente para mantener la operatividad.
La capacidad de recuperación rápida es un diferenciador clave en la ciberresiliencia empresas españolas.
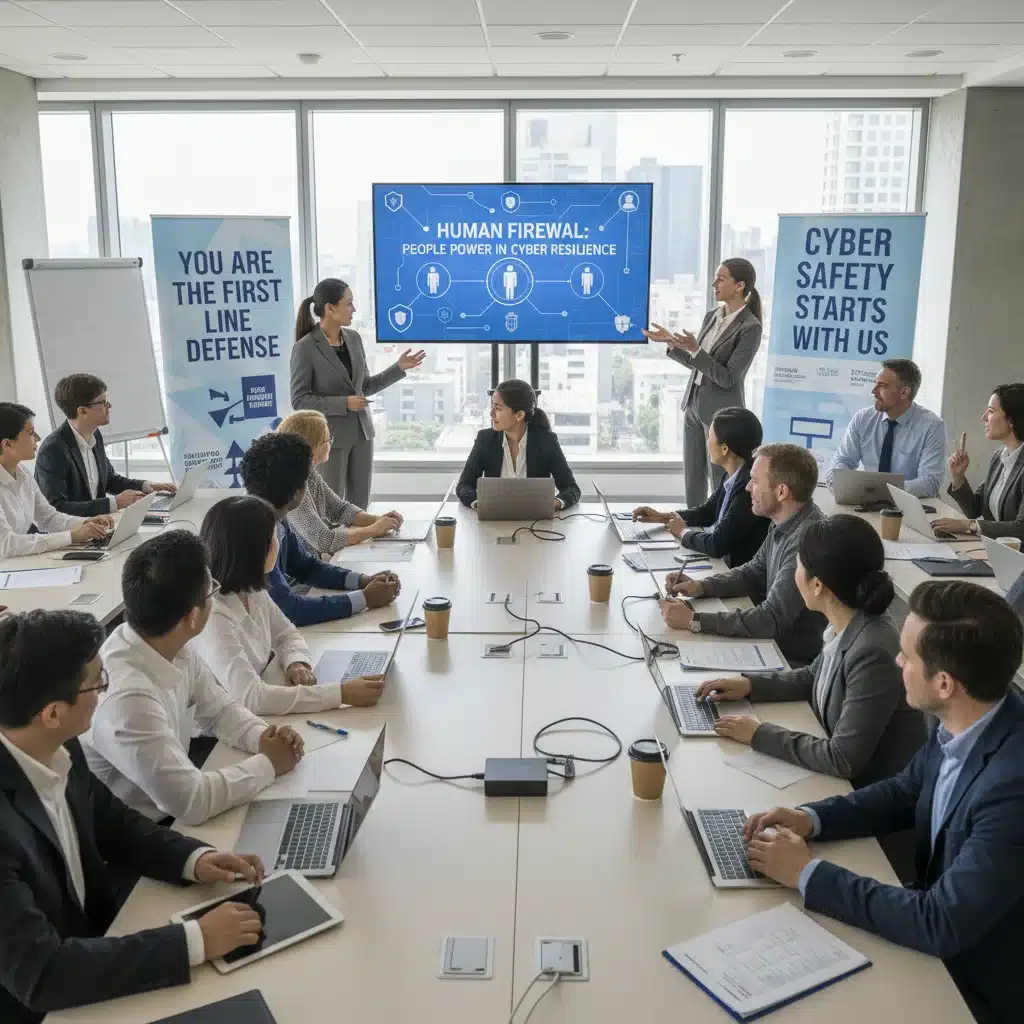
5. Formación y Concienciación del Factor Humano
El eslabón más débil en la cadena de seguridad suele ser el factor humano. Una cultura de ciberseguridad fuerte es indispensable para la ciberresiliencia empresas españolas.
- Programas de Concienciación Continuos: Educar a todos los empleados sobre las amenazas comunes (phishing, ingeniería social), las políticas de seguridad y las mejores prácticas.
- Simulacros de Phishing: Realizar simulacros periódicos para medir la efectividad de la formación y reforzar el aprendizaje.
- Formación Específica por Roles: Ofrecer capacitación especializada para roles con acceso a datos sensibles o sistemas críticos (ej. desarrolladores, administradores de sistemas, personal de RRHH).
- Cultura de Seguridad: Fomentar un entorno donde la seguridad sea una responsabilidad compartida y donde los empleados se sientan cómodos reportando posibles incidentes.
Invertir en las personas es tan importante como invertir en tecnología.
Estrategias Avanzadas para Fortalecer la Ciberresiliencia en 2026
Más allá de los pilares fundamentales, las ciberresiliencia empresas españolas deben considerar la implementación de estrategias avanzadas para mantenerse a la vanguardia:
Integración de la Ciberseguridad en la Estrategia de Negocio
La ciberseguridad ya no puede ser un departamento aislado; debe estar integrada en la toma de decisiones estratégicas del negocio. Esto implica:
- Gobierno de la Ciberseguridad: Establecer un marco de gobierno claro, con roles y responsabilidades definidos a nivel directivo y de junta.
- Presupuesto Adecuado: Asignar un presupuesto de ciberseguridad que refleje la importancia estratégica de la protección de activos y la continuidad del negocio.
- CISO como Socio Estratégico: Elevar el rol del CISO (Chief Information Security Officer) a un puesto estratégico, que participe activamente en las decisiones de negocio.
Automatización y Orquestación de la Seguridad
La complejidad de las amenazas y la escasez de talento hacen que la automatización sea indispensable. Las soluciones SOAR (Security Orchestration, Automation and Response) permiten:
- Reducir Tiempos de Respuesta: Automatizar tareas repetitivas y estandarizar flujos de trabajo de respuesta a incidentes.
- Mejorar la Eficiencia: Liberar al personal de seguridad para que se centre en tareas más complejas y estratégicas.
- Minimizar Errores Humanos: Estandarizar procesos reduce la probabilidad de errores en la respuesta a incidentes.
Ciberseguridad Basada en Inteligencia Artificial y Machine Learning
La IA y el ML están revolucionando la detección de amenazas y la respuesta a incidentes. Estas tecnologías pueden:
- Detectar Anomalías: Identificar patrones de comportamiento inusuales que podrían indicar un ataque, incluso si no coinciden con firmas conocidas.
- Predecir Amenazas: Analizar grandes volúmenes de datos para predecir posibles ataques y vulnerabilidades.
- Automatizar la Clasificación: Clasificar alertas y eventos de seguridad para priorizar la respuesta.
La adopción de estas tecnologías es una ventaja competitiva clave para la ciberresiliencia empresas españolas.
Colaboración y Compartición de Información
Ninguna empresa puede enfrentarse sola al panorama de amenazas. La colaboración es esencial:
- Participación en Foros Sectoriales: Intercambiar información sobre amenazas y mejores prácticas con otras empresas del mismo sector.
- Cooperación con Autoridades: Colaborar con los cuerpos y fuerzas de seguridad del estado y agencias de ciberseguridad (como el INCIBE en España) para reportar incidentes y recibir alertas.
- Alianzas con Expertos Externos: Contar con el apoyo de consultoras y proveedores de servicios de ciberseguridad especializados.
Cumplimiento Normativo y Ciberresiliencia en España
El marco regulatorio en España y la Unión Europea está en constante evolución para abordar los desafíos de la ciberseguridad. Para 2026, las empresas españolas deben prestar especial atención a:
NIS2 y su Impacto
La Directiva NIS2 (Network and Information Security 2) es una pieza clave de la legislación europea que amplía el alcance de la NIS original, incluyendo a más sectores y exigiendo requisitos de seguridad más estrictos. Para las ciberresiliencia empresas españolas, esto significa:
- Mayor Alcance: Más entidades serán consideradas esenciales o importantes y, por tanto, sujetas a la directiva.
- Requisitos de Gestión de Riesgos: Obligación de implementar medidas de gestión de riesgos de ciberseguridad más robustas.
- Notificación de Incidentes: Plazos más estrictos y requisitos más detallados para la notificación de incidentes cibernéticos a las autoridades competentes.
- Responsabilidad de la Alta Dirección: La alta dirección será directamente responsable de las medidas de ciberseguridad.
El cumplimiento de NIS2 no solo es una obligación legal, sino que también contribuye directamente a la ciberresiliencia empresas españolas al establecer un marco mínimo de seguridad.
Reglamento General de Protección de Datos (RGPD)
Aunque el RGPD se centra en la protección de datos personales, tiene una fuerte interconexión con la ciberseguridad. Una brecha de seguridad que comprometa datos personales puede acarrear multas significativas bajo el RGPD. Por lo tanto, las medidas de ciberseguridad para proteger la información personal son esenciales para el cumplimiento del RGPD y para la ciberresiliencia empresas españolas en general.
El Futuro de la Ciberresiliencia Empresarial en España
Mirando hacia 2026 y más allá, la ciberresiliencia empresas españolas se consolidará como una función de negocio crítica, no solo técnica. La inversión en ciberseguridad dejará de verse como un gasto para ser reconocida como una inversión estratégica que protege la reputación, la continuidad operativa y, en última instancia, la rentabilidad.
Tendencias Clave a Observar:
- Ciberseguridad Cuántica: A medida que la computación cuántica avanza, las empresas deberán empezar a considerar cómo proteger sus datos contra algoritmos de descifrado cuánticos.
- Inteligencia Artificial Defensiva: La IA no solo será usada por los atacantes; las soluciones defensivas basadas en IA se volverán más sofisticadas en la detección y respuesta autónoma.
- Ciberseguridad como Servicio (CSaaS): Muchas empresas, especialmente PYMES, recurrirán a modelos de CSaaS para acceder a experiencia y tecnología avanzadas sin la necesidad de grandes inversiones iniciales.
- Resiliencia del Software Supply Chain: La seguridad de la cadena de suministro de software será una prioridad máxima, con mayor escrutinio de las prácticas de desarrollo seguro y la integridad del código.
- Identidad Descentralizada: Nuevos modelos de gestión de identidad, como la identidad descentralizada basada en blockchain, podrían ofrecer una mayor seguridad y control para los usuarios.
Conclusión: Un Enfoque Proactivo para la Supervivencia Empresarial
El aumento proyectado del 35% en ciberataques para 2026 subraya la urgencia de adoptar un enfoque proactivo y robusto en materia de ciberseguridad. Para las ciberresiliencia empresas españolas, esto significa ir más allá de la mera prevención y construir una capacidad intrínseca para resistir, detectar, responder y recuperarse de cualquier incidente cibernético. La ciberresiliencia no es un destino, sino un viaje continuo de adaptación y mejora.
Invertir en tecnología avanzada, en la formación de los empleados y en la integración de la seguridad en el ADN de la empresa son pasos esenciales. Aquellas organizaciones que logren dominar la ciberresiliencia empresas españolas no solo protegerán sus activos y su reputación, sino que también se posicionarán como líderes en un mercado cada vez más digitalizado y peligroso. El momento de actuar es ahora, para asegurar un futuro digital seguro y próspero en 2026 y más allá.